Wikipedia · einfach zusammengefasst · Stand
Zutrittskontrolle
Zutrittskontrolle steuert den Zutritt über ein vom Betreiber festgelegtes Regelwerk „Wer – wann – wohin“, damit nur berechtigte Personen Zugang zu den für …
Inhalt6 Abschnitte
Grundprinzip und Identmittel
Zutrittskontrolle bedeutet, dass der Zutritt zu Gebäuden oder geschützten Bereichen nach einem vom Betreiber festgelegten Regelwerk gesteuert wird. Dieses Regelwerk lässt sich als „Wer – wann – wohin“ beschreiben: Nur berechtigte Personen dürfen zu den Bereichen gelangen, die für sie freigegeben sind. Berechtigungen können zeitlich begrenzt sein, etwa durch eine Ablauffrist oder bestimmte Uhrzeiten. Die Prüfung kann durch Menschen, zum Beispiel Mitarbeitende eines Sicherheitsdienstes, oder durch technische Zutrittskontrollsysteme erfolgen.
Für die Identifikation können materielle, geistige und biometrische Identmittel verwendet werden. Materielle elektronische Identmittel werden häufig in aktive und passive Medien eingeteilt. Passive Medien gibt es in standardisierten und genormten Ausführungen. Aktive Identmedien sind meist proprietäre Produkte einzelner Hersteller. Eine Sonderrolle hat das Smartphone als Identmedium, weil es meist BLE, NFC oder beides nutzt. NFC ist theoretisch mit standardisierten passiven 13,56-MHz-RFID-Transpondern wie DESFire und Legic Advant kompatibel. Praktisch ist die Nutzung schwierig, weil die Authentifizierung einer physischen Karte nicht von allen Anbietern veröffentlicht wird und nicht einfach nachgeahmt werden kann. Bis März 2024 hing es von Apple ab, ob ein iPhone als Identmittel verwendet werden konnte; aufgrund des Gesetzes über digitale Märkte können europäische Entwickler ein iPhone nutzen, um sich gegenüber einem NFC-Reader zu identifizieren.
Aktive Medien und Smartphone
Aktive Identmittel sind typischerweise batteriebetrieben. Die Batterie kann entweder die Entscheidungselektronik des Verschlusssystems über Kontakt mit Energie versorgen, oder das Identmittel kommuniziert per Funk mit dem Verschlusssystem. Diese Funkkommunikation ist bestenfalls verschlüsselt. Solche Systeme werden zum Beispiel in den meisten Automobilen eingesetzt.
Aktive Identmedien erreichen meist höhere Reichweiten als klassische passive RFID-Transponder. Dafür sind sie mechanisch empfindlicher, benötigen Batterien und sind häufig etwa um den Faktor 10 oder mehr teurer als ein passiver DESFire-Transponder. Weil sie in der Regel proprietär sind, lassen sich Aktivtransponder oft nicht oder nur mit großem Aufwand in weitere Systeme integrieren, etwa Kopier- und Drucksysteme, Kantinen- und Bezahlsysteme, Fuhrparkmanagement oder Zeiterfassung. Es gibt auch Lösungen, bei denen eine passive HF-Transponderkarte, zum Beispiel DESFire, durch einen aktiven Booster als Weitbereichs-Transponder genutzt wird. Dadurch kann eine normale Zutrittskarte auch an einem Weitbereichsleser zur Fahreridentifikation dienen.
Seit 2006 kann auch ein Mobiltelefon über Bluetooth als Identmittel, also als Schlüssel, verwendet werden. Dabei gibt es Systeme ohne spezielle Software, bei denen nur die MAC-Adresse des Bluetooth-Interfaces geprüft wird; manche Systeme unterstützen zusätzlich ein Passwort. Andere Systeme nutzen spezielle Software auf dem Mobiltelefon und fragen ein Passwort ab. Moderne Systeme können Mobiltelefone über Near Field Communication verwenden und mit Host Card Emulation, kurz HCE, die Funktionalität von Chipkarten nachbilden.
Mit OSS-MA, Mobile Access, entwickelt die Open Security Standards Association e. V. einen herstellerübergreifenden offenen Standard für Smartphones als Identmedium. Erste Prototypen wurden ab 2021 von verschiedenen Herstellern gezeigt. Für Anfang 2023 wurde die Marktreife fertiger OSS-MA-Lösungen erwartet. OSS-MA setzt voraussichtlich vor allem auf BLE, was unter anderem mit dem restriktiven Zugriff auf die NFC-Schnittstelle von Apple-Geräten erklärt wird. NFC wäre ebenfalls geeignet, weil es per HCE HF-Transponder wie DESFire emulieren und damit bestehende Zutrittskontrollhardware weiter nutzbar machen kann.
Passive Medien
Passive Identmittel werden in kontaktbehaftete und berührungslose Medien unterschieden. Bei berührungslosen Proximity-Systemen werden verschiedene RFID-Techniken verwendet. RFID-Technologien werden meist nach Frequenzbereichen gegliedert: Low Frequency, kurz LF, High Frequency, kurz HF, und Ultra High Frequency, kurz UHF. Gebräuchliche Formen sind Plastikkarten im ISO-Kartenformat, Schlüsselanhänger, Armbänder und Aufkleber. Solche Systeme können auch in Uhren, Handys, mechanische Schlüssel, Kleidungsstücke oder Accessoires eingebaut werden. Transponder können in bestimmten Ausführungen sogar chirurgisch unter die Haut implantiert werden; verbreiteter ist dieses Verfahren bei der Kennzeichnung von Tieren, es existieren aber auch Implantate für Menschen.
LF-Transponder um 120–125 kHz waren lange verbreitet, gelten heute aber allgemein als unsicher, weil sie wegen physikalischer Grenzen keine Verschlüsselung nach anerkanntem Stand der Technik unterstützen. Beispiele sind Hitag, Hitag-S, EM4200 und neXS. HF-Transponder nutzen typischerweise 13,56 MHz. Auf dem deutschen Markt sind vor allem Legic und Mifare wichtig. LF- und HF-Transponder in der Zutrittskontrolle erreichen je nach Sendeleistung und Antenne meist wenige Zentimeter bis knapp einen Meter; neuere Systeme unterstützen wegen Sicherheitsmerkmalen meist nur etwa 3–12 cm. Mifare Classic gilt als veraltet und kann mit einfachen Mitteln „gebrochen“ werden. DESFire EV1 und neuere Varianten sowie Legic Advant gelten bei korrekter und vollständiger Implementierung als sicher, da keine öffentlich bekannten Schwachstellen existieren. Spezielle Antennen können bei Relay-Angriffen höhere Reichweiten ermöglichen. Chips der DESFire-Familie besitzen Sicherheitsfunktionen, darunter Mechanismen zur Kontrolle der Signallaufzeit im Millisekundenbereich, wodurch Relay-Angriffe mit passenden Lesern nahezu unmöglich gemacht werden können. DESFire EV1 und neuere Varianten verfügen teilweise über Zertifizierungen nach Common Criteria EAL4+ oder höher und werden zum Beispiel im elektronischen Dienstausweis des Bundes für Zutrittskontrolle eingesetzt.
UHF-Transponder werden vor allem für Weitbereichsleser zur Zufahrtskontrolle genutzt, wenn eine schnelle Erkennung und Durchfahrt wichtig ist oder ein Anhalten an einem HF-Kartenleser nicht praktikabel ist, etwa bei Gabelstaplern oder Einsatzfahrzeugen. Da gängige UHF-Systeme ebenfalls nicht als besonders sicher gelten, werden in solchen Fällen häufig aktive Identmedien eingesetzt.
Kontaktbehaftete Karten ähneln der deutschen Versichertenkarte und haben eine sichtbare Kontaktfläche. Als heute noch sicher gelten vor allem Prozessor-Chipkarten mit kryptografisch gesicherten PKI-Zertifikaten. PKI bedeutet Public Key Infrastructure, also ein Verfahren mit digitalen Zertifikaten zur sicheren Zuordnung von Identitäten. Solche Karten können auch Dual-Interface-Chips besitzen, die kontaktbehaftet und kontaktlos ansprechbar sind. Wegen hohen Aufwands und hoher Kosten werden PKI-basierte Identmedien zur physischen Zutrittskontrolle meist nur in Hochsicherheitsbereichen verwendet, etwa im militärischen Bereich wie bei der US DoD CAC. Für IT-Zugangskontrolle in Behörden und größeren Firmen sind PKI-Smartcards seit Windows 7 verbreitet; theoretisch könnten sie auch für physischen Zutritt genutzt werden, was aber selten umgesetzt wird. Ein weiteres kontaktbehaftetes Identmittel ist der iButton von Dallas Semiconductor. Er nutzt Eindraht-Technik mit nur zwei Kontakten und ermöglicht eine kompakte und robuste Bauform.
Magnetstreifenkarten gelten heute allgemein als nicht mehr sicher genug, weil sie mit wenig technischem Aufwand kopiert und manipuliert werden können. Außerdem verschleißen sie stark. Trotzdem werden sie noch in vielen Hotels verwendet, weil Modernisierungskosten gescheut werden. Seit Mitte der 2000er werden Magnetkarten zunehmend durch kontaktlose Identmedien verdrängt, die mehr Speicherplatz, höhere Sicherheit durch Verschlüsselung und deutlich größere Widerstandsfähigkeit bieten.
Codes und Biometrie
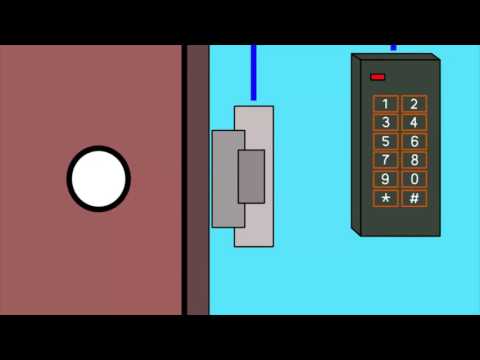
Geistige Identmittel sind Wissen, das eine Person eingibt oder nennt. Dazu gehören Kennwörter oder PINs, zum Beispiel ein Türöffnungscode auf einem Nummerntastenfeld. Solche Merkmale werden häufig als zusätzlicher Faktor mit einem materiellen Identmittel kombiniert. Dadurch soll, ähnlich wie bei der PIN einer Bankkarte, eine unberechtigte Nutzung erschwert werden. Unterschiedliche PINs können außerdem weitere Funktionen im Hintergrund auslösen.
Biometrische Merkmale sind körperliche oder verhaltensnahe Merkmale, die zur Identifikation oder Verifikation genutzt werden können. Genannt werden Fingerabdruck, Iris- oder Netzhautscan, Handflächenabdruck, Hand- oder Fingervenenerkennung und Gesichtsmerkmale. Werden biometrische Merkmale als zusätzlicher Faktor zu einem materiellen elektronischen Identmittel eingesetzt, können die aus der Biometrie abgeleiteten Daten meist als Hashwert verschlüsselt auf dem Identmedium gespeichert werden. Ein Hashwert ist ein aus Daten berechneter Prüfwert, der nicht einfach in die ursprünglichen Daten zurückverwandelt werden soll. Diese Speicherung soll den Datenschutz verbessern, weil biometrische Daten nicht massenhaft in einem zentralen Serversystem abgelegt werden müssen. In der Praxis wird dies vor allem mit Transpondern auf Basis von DESFire EV1 oder höher umgesetzt.
Sicherheit und Systemaufbau
Um das Kopieren von Ausweisen zuverlässig zu verhindern, werden zunehmend Crypto-Chipkarten eingesetzt. Sie nutzen eine Authentifizierung nach dem Challenge-Response-Verfahren: Ein System stellt eine Aufgabe, und die Karte muss mit einer passenden kryptografischen Antwort zeigen, dass sie echt ist. Als Verschlüsselungsverfahren wird in der Regel AES verwendet. Beispiele sind TCOS-Chipkarte und DESFire. Zusätzlich kann eine PIN eingesetzt werden, mit der sich der Besitzer gegenüber der Karte als rechtmäßiger Nutzer ausweist. Diese beiden Funktionen sind eine Grundvoraussetzung, um die BSI-Leitlinie BSI - TL 03403, vormals BSI 7551, Klasse 3 zu erfüllen. Vorgaben zum sicheren Einsatz von Chipkarten in Zutrittskontrollsystemen und anderen Anwendungen enthält die Technische Richtlinie BSI - TR 03126-5 des BSI.
Ein elektronisches Zutrittskontrollsystem besteht aus mindestens drei Komponenten, die in einem oder mehreren Geräten untergebracht sein können: Sensor, Zutrittskontrollzentrale und Aktor. Der Sensor erfasst die Identifizierung oder Verifizierung des Benutzers und übermittelt sie an die Zentrale. Dort wird das Regelwerk „WER-WANN-WO“ angewendet. Bei Berechtigung steuert die Zentrale einen Aktor an, etwa Türöffner oder Schleuse, und der Zutritt wird gewährt.
Die Zentrale entscheidet entweder selbst, was als Offline-System bezeichnet wird, oder lässt die Entscheidung von einer zentralen Kontrollinstanz bestätigen, was als Online-System bezeichnet wird. Systeme können zentral, dezentral oder als Mischform aufgebaut sein. In einer zentralen Anordnung sind Leser und Aktoren mit einer zentral installierten Zutrittskontrollzentrale verbunden, die meist in einem gesicherten Bereich wie einem Technikraum liegt. In einer dezentralen Anordnung befinden sich kleinere, oft vernetzte Zentralen nahe bei Sensor und Aktor. Sie können eigenständig arbeiten und über Ethernet, EIB oder seriell per RS485 vernetzt sein oder mit einer zentralen Hauptsteuerung verbunden werden. Steuerungen speichern bis zu tausende Zutrittsberechtigungen und Protokolle intern, auch wenn die Vernetzung ausfällt. Zusätzlich können Sensoren wie Tür- und Riegelkontakte angeschlossen werden, um Kompromittierungs- und Einbruchsversuche zu erkennen und an eine Einbruchmeldeanlage weiterzugeben.
Für geringe oder mittlere Anforderungen setzen sich auch autark arbeitende Beschlagssysteme durch. Dabei sind Lesekopf, Verriegelungstechnik und Entscheidungselektronik im Beschlag integriert, oft batteriebetrieben und mit vielen handelsüblichen DIN-Einsteckschlössern nutzbar. Der Verschluss kann über Blockade oder Leerlauf des Drückers, also Fallensicherheit, oder über einen Drehknauf, also Riegelsicherheit, funktionieren. Elektronische Knaufzylinder können anstelle eines mechanischen Zylinders in fast jedes Türschloss eingebaut werden. Bei vielen Lösungen dreht der äußere Knauf leer durch und wird erst bei berechtigtem Zutritt bedienbar; bei beidseitiger Zutrittskontrolle gilt dies für beide Seiten. Wenn viele solcher Beschläge und Zylinder betrieben werden, steigt der Aufwand für Schließpläne und zentrale Meldungen. Eine Echtzeitanbindung erfordert eine aktive Verbindung; nachträgliche Vernetzung kann ähnlich aufwändig sein wie ein herkömmliches System, auch wenn Funk-, Mobiltelefon- und andere Anbindungen angeboten werden. In Beherbergungsbetrieben arbeiten Zimmertürgeräte häufig autonom und batteriebetrieben; die Dauer der Freigabe wird dann auf dem Ausweismedium selbst gespeichert. Hersteller bieten außerdem Lösungen an, um Brandmeldetechnik, Einbruchmeldetechnik, Videoüberwachung und andere Sicherheitssysteme zu vernetzen, damit Betreuung vereinfacht und ganzheitliche Sicherheitskonzepte möglich werden.
Standards und Richtlinien
Lange Zeit mussten Zutrittskontrollsysteme häufig vollständig von einem Lieferanten bezogen werden, weil Komponenten verschiedener Hersteller nicht kompatibel waren. Das wurde besonders bei Erweiterungen, beim Ende von Produktlinien oder beim Austausch defekter Komponenten problematisch. Betreiber mussten oft ganze Systeme ersetzen oder bestimmte Teile teuer nachbestellen. Deshalb wurden nach und nach Schnittstellen standardisiert, sodass bestimmte Komponenten unterschiedlicher Hersteller gemeinsam betrieben werden können.
In der Praxis sind vor allem OSDP und OSS-SO wichtig. OSDP wurde ursprünglich in den USA durch die SIA entwickelt und beschreibt eine sichere Kommunikation über einen RS485-Bus, meist zwischen Kartenlesern und Zutrittskontrollzentralen. OSS-SO, Standard Offline der Open Security Standards Association e. V., definiert das Speicherformat von Offline-Zutrittsrechten auf einem kontaktlosen Transpondermedium, besonders für mechatronische Offline-Komponenten. OSS-SO-Definitionen existieren für Mifare Classic, DESFire EV1(+) und Legic Advant. Durch das standardisierte Speicherformat können Komponenten verschiedener Hersteller, die OSS-SO unterstützen, mit demselben Ausweis und demselben Verwaltungssystem verwendet werden; dadurch sind auch gemischte Systeme möglich.
Für Zutrittskontrolle gibt es Normen und Richtlinien auf deutscher und europäischer Ebene. Genannt werden DIN EN 60839-11-1 VDE 0830-8-11-1:2013-12 mit Anforderungen an elektronische Zutrittskontrollanlagen sowie DIN EN 60839-11-2 VDE 0830-8-11-2:2016-02 mit Anwendungsregeln. Frühere Normen wie EN 50133-1 / DIN VDE 0830 Teil 8-1:2003-09, EN 50133-2-1 / DIN VDE 0830 Teil 8-2-1:2001-08 und EN 50133-7 / DIN VDE 0830 Teil 8-7:2000-04 sind zurückgezogen. Außerdem werden VdS-Richtlinien genannt, darunter VdS 2358:2009-10(02), VdS 2359:2009-10, VdS 2367:2004-06 und VdS 3436:2005-08; VdS 2353:2004-06 ist zurückgezogen. Vom Bundesamt für Sicherheit in der Informationstechnik werden BSI - TR 03126-5 „Elektronischer Mitarbeiterausweis“, BSI - TL 03402 „Anforderungen an Zutrittskontrollanlagen“ und BSI - TL 03403 „Zutrittskontrollanlagen – Richtlinien für die Projektierung und Ausführung“ aufgeführt.